「人間の確認」で、なぜパソコンに命令? 偽CAPTCHAが越えさせる境界
サイトを読むだけのつもりが、端末で命令を実行する手順へ。ClickFixは確認や修理を装って利用者を動かします。画面の本物らしさより、何を求められたかに目を向けます。
記事を読む、その前の確認画面 架空のケース
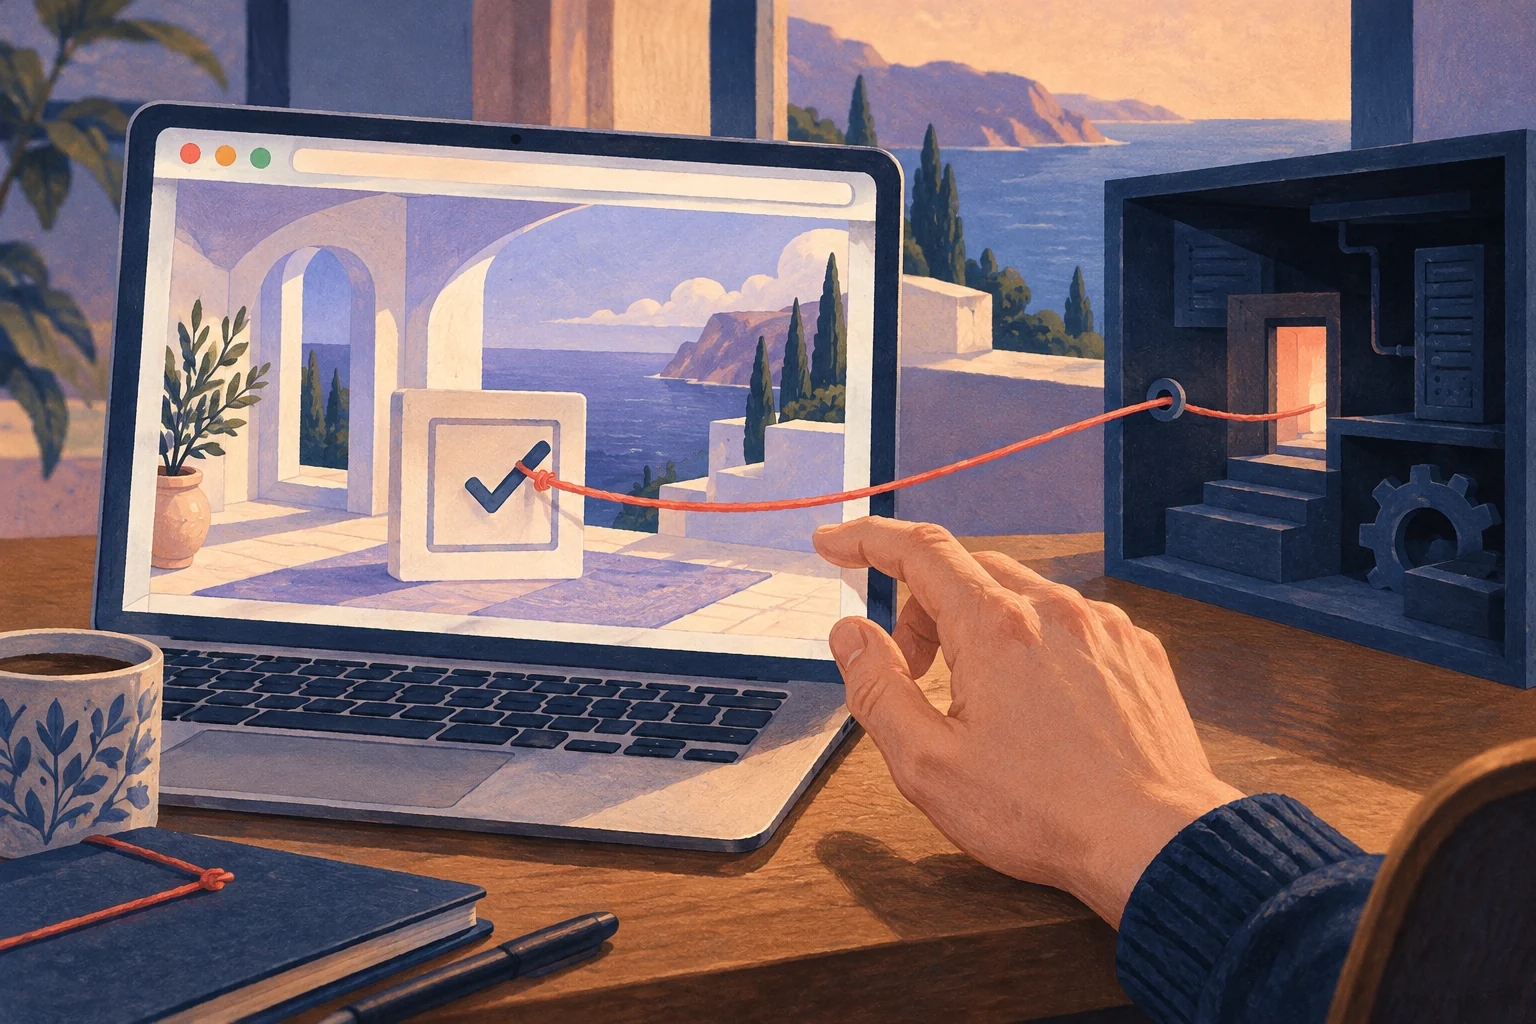
仕事の調べ物でページを開くと、人間かどうかの確認が出る。チェックを押すと、今度はWindowsの別の画面を開き、コピーした文字列を貼り付けて実行するよう求められた。記事を読むだけなのに、いつの間にかパソコンへ命令を出す作業になっている。
これは手口を考えるための架空の場面だ。Microsoftが説明するClickFixは、確認や技術的な問題の解決を装い、悪意ある命令を利用者自身に実行させる誘導である。[1]どんなロゴなら偽物かを当てる前に、求められた操作が、今したい仕事から飛び出していないかを見てみよう。
コピーした中身を、どこへ貼るのか
コピーと貼り付けは、普段の仕事でも繰り返す操作だ。だから同じ手つきのまま、別の意味へ移りやすい。文書の欄に文章を貼るのと、Windowsの実行画面やPowerShellへ命令を貼って実行するのでは、起こすことが違う。後者は、その文字列を端末に処理させる行為になる。
Microsoftの2025年8月21日の分析は、偽の確認操作をきっかけに悪意ある命令がクリップボードへ入り、実行を促す例を示す。[1]クリップボードは、一時的にコピー内容を置く場所だ。長い文字列を自分で入力しなかったから安心、とも限らない。編集部は、文字列を読めるかという試験より、「どこへ貼り、何を許すのか」という問いを手前に置きたい。
閲覧の続きに見せかけて、操作する場所が変わる
- 1ページの中の表示
偽の人間確認や修理の案内で、利用者の操作を促す。[1]
- 2コピー内容のすり替え
観測例では、確認の操作で悪意ある命令がクリップボードに入る。[1]
- 3端末への命令実行
別の実行画面へ貼り付けて動かすよう求める。閲覧の確認から権限の意味が変わる境界。[1・2]
- 4編集部が提案する止まり方
実行の要求で中断し、既知の社内窓口へ相談する。実行済みの場合は緊急連絡手順へ進む。
見慣れたサイトも、指示の保証人にはならない
図の境界は、コピーした文字列を、閲覧のためではなく端末への命令として動かすところにある。入口の見た目だけを確かめても、その操作が必要かは決まらない。入口は怪しいメールだけではない。Microsoftは、広告や改ざんされたサイトからの誘導も記録している。通常のページがいったん見えた後、Cloudflareの確認画面を装った表示へ変わる例もある。[1]見たことのあるサイト名と、今出ている指示が正当かどうかは、分けて考える必要がある。
Cloudflareなどのロゴが使われたという説明を、その製品の正規機能が悪意ある命令を実行させるという意味に読み替えてはいけない。偽物は、信頼されている名前を借りている。ここからは当サイトの考察だ。サイトの見た目を採点するより、閲覧を続けるために端末側の操作を要求された時点でいったん止まれる方が、ロゴの細部を覚える負担を減らせる。
確認が終わった表示の裏で、何が続くか
2026年8月28日、MicrosoftはTerminalFixというClickFixの変種を分析した。偽のCAPTCHAからWindows TerminalやPowerShellへ誘導する例で、見かけの確認処理の裏で複数段階の処理が進み、端末を通じて内部ネットワークへ届くための逆向きトンネルが作られたと報告している。[2]
トンネルとは、ここでは攻撃者との通信経路を通じ、端末から届く先へ接続を中継する仕組みだ。緑色の完了表示を見ただけでは、その後の状態を判断できない。一方、分析した一連の処理で、その後のランサムウェア展開などを観測したわけではないとも同社は明記している。[2]接続能力があること、実際に次の被害が起きたことを混ぜず、個別の調査範囲に沿って読む必要がある。
正規の作業との違いを、会社の側でも作る
イラストで手を止めた先にあるのは、別の電話機さえ使えばよいという答えではない。当サイトが提案するのは、会社が事前に案内した連絡先など、確認済みの社内窓口へ戻ることだ。突然出たページに書かれた番号へかけ直すだけでは、同じ相手の指示から離れられない。
命令を使うこと自体が悪いわけではない。管理や開発では必要な場面もある。だから「黒い画面は全部危険」と教えるだけでは、正規の保守との区別がつかない。端末の操作が必要なら、会社が管理する手順と窓口から始める。突然開いたページが、操作の理由も確認先も一人で決める流れから離れたい。
Microsoftは、利用者への周知に加え、仕事に不要な実行経路の制限や監視も対策に挙げる。[1・2]ただし、全員のPowerShellを一律に止める設定をこの記事から勧めてはいない。必要な業務と影響を管理者が確かめて選ぶ。利用者が毎回見破る役を背負うより、不要な操作を求められた時に相談でき、必要なら技術側でも止められる形にしたい。
実行する前と、してしまった後で、伝えることを分ける
- 1まだ実行していない
ページの案内に従う操作を中断する。会社が事前に案内した窓口へ、何を要求されたかを相談する。
- 2すでに実行した
作業を続ける前に、会社の緊急連絡手順に従って知らせる。時刻・ページ・操作を伝え、隔離や調査は担当者の判断へつなぐ。
押した後でも、報告をためらう理由を減らす
図で分けたのは、画面が本物らしいかどうかではなく、端末で命令を実行したかどうかだ。実行済みなら、その事実を会社の緊急窓口へ伝える必要がある。どちらの段階でも、この図だけで感染の有無は判定できない。
もし命令を実行したなら、元のページを閉じただけで何も残らないとは考えないでほしい。TerminalFixの分析には、処理を繰り返すための仕組みや、見えるウィンドウを出さない通信も記されている。[2]以後はその端末で作業を続ける前に、会社の緊急連絡手順に従い、正規の窓口へ知らせる。具体的な隔離や調査は担当者の判断で進める。
当サイトの運用案として、伝える材料は気づいた時刻、見たページ、どこまで操作したかを中心にする。もう一度実行して再現したり、自己判断で履歴を消したりしない。疑わしい命令や秘密情報を広いチャットへ貼らず、指定の方法で渡す。架空の冒頭へ戻れば、最初の発見は小さい。人間だと示すための画面が、端末へ命令する権限まで求めてきた。その仕事の変わり目に、止まる余地を作っておこう。
この話から持ち帰ること
- 文字列をコピーすることと、その文字列を端末の命令として実行することは別の行為です。
- 見慣れたロゴや普段使うサイトでも、表示された操作指示をそのまま信じる根拠にはなりません。
- 実行済みならページを閉じただけで解決とせず、会社の正規の窓口へ操作を伝えます。
今日やること
実施した項目をチェックして、確認に使えます。
0 / 4 項目
チェック状態は保存・送信しません。安全性を判定する診断ではありません。事実を確かめた一次資料
- Think before you Click(Fix): Analyzing the ClickFix social engineering technique ↗
- TerminalFix campaign deploys a reverse tunnel through multistage intrusion ↗
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
2025年8月と2026年8月のMicrosoftの観測・分析を、2026年10月24日に原典から再確認した手口解説です。すべての偽確認画面が同じ処理や被害に至るとは説明していません。緊急対応や端末設定の全手順を示すものではありません。
AIが一次資料を読んで執筆した記事です。導入は手口を説明する架空の場面で、実在人物の体験ではありません。Microsoftが観測した挙動、起こり得ること、当サイトの考察と運用案を区別しています。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡