脆弱性の通知が重なる日、KEVを自社の更新リストに変える
悪用が確認された脆弱性の一覧は、会社の機器一覧ではありません。CISAのKEVの見方から、使用製品・稼働版・公開範囲をたどり、更新の相談順と未確認事項を残す方法を考えます。
更新依頼を出す、その前の一行 架空のケース
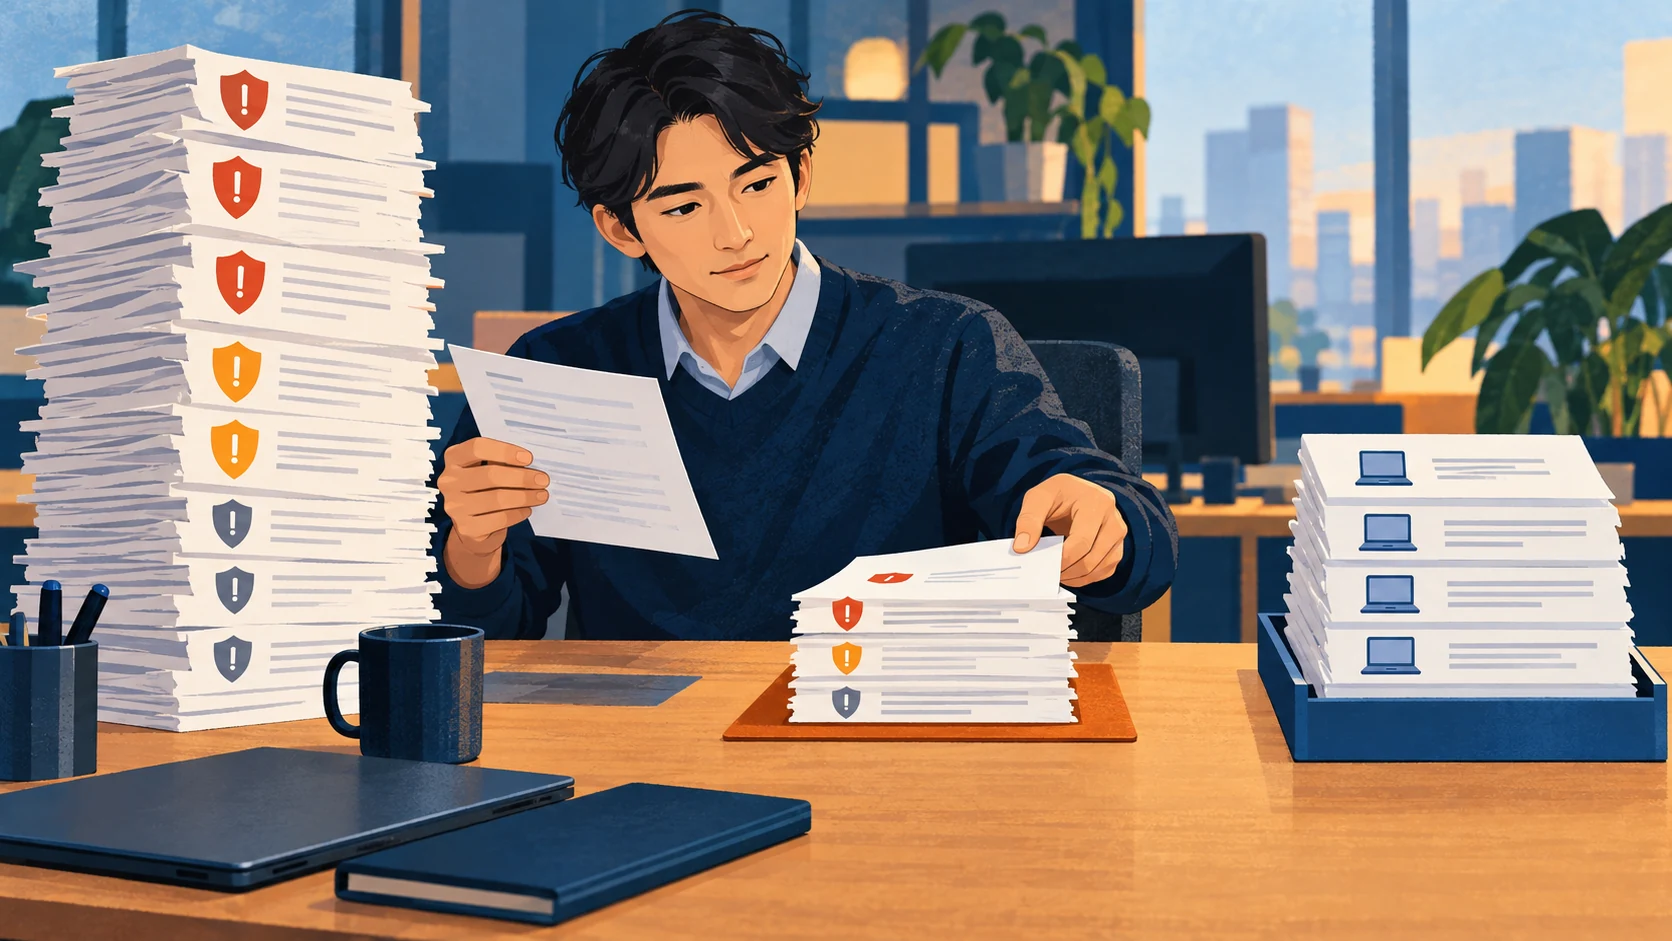
朝のメールに更新のお知らせがいくつも並ぶ。総務の兼任担当者は、新しい通知から保守会社へ転送しようとして手を止める。その製品を会社のどこで使っているのか、すぐには答えられない。これは、更新の優先順位を考えるための架空の場面だ。
「すでに悪用されている」と分かれば急ぐ理由になる。だが、その一文だけで自社の次の作業まで決まるだろうか。まずは通知の一行を、実際に動いている機器やサービスへ結び付けたい。
KEVにあるのは、会社の機器の現在地ではない
米CISAのKnown Exploited Vulnerabilities(KEV)は、悪用が確認された脆弱性を扱うカタログだ。CISA自身のGitHubリポジトリは、公式サイトを元にしたCSVとJSON、データの形式を定めるschemaを提供している。今回読んだschemaには、CVEという識別番号、製品、追加日、必要な対応、期限などの欄がある。追加日は一覧へ加わった日で、脆弱性の発見日や被害が始まった日へ読み替えるものではない。[1][2]
この一覧だけでは、自社がその製品を使っているか、どの版か、どこから到達できるかまでは分からない。逆に、一致する製品名を見つけただけで、すべての端末が影響を受けているとも決められない。対象の版や条件は、該当する製品の公式アドバイザリーを管理担当や保守会社と照合する必要がある。以下の図は、その相談を始めるための当サイトの整理案だ。
通知の一行を、自社の対応へ結ぶ
- 1識別番号と製品
CVEと製品名を控え、必要な対応の案内を読む。
- 2自社の対象と版
使う機器・サービスと実際の稼働版、管理担当を確かめる。
- 3公開範囲と業務影響
外部からの到達性と、変更や停止が及ぼす影響を相談する。
- 4判断と再確認
対応の担当・計画・未確認事項・次の確認時刻を残す。
一行を、製品・版・担当者へつなぎ直す
図の最初の仕事は、通知を別の順位表へ並べ直すことではない。CVEと製品名を手がかりに、会社で使う機器やサービス、その稼働版を調べることだ。外部へ公開している装置なのか、社内の特定業務で使うアプリなのかも、知っている担当者へ確かめる。
ここで会社の台帳に版が書かれていなければ、空欄を「該当なし」で埋めない。確認する人、見る記録、返答をもらう時刻を決める。「見つからない」は、「使っていないと確認した」とは別の状態である。委託先が管理している機器なら、製品名だけでなく対象の設置先や契約の範囲も添えて問い合わせたい。
本文の絵は、機器とカードを突き合わせる作業を表している。現物や台帳を確認する工程に相当し、カードの色や機器の置き場所が危険度を示すわけではない。照合して初めて、更新の相談をその会社の仕事へ結び付けられる。
悪用情報は重要な材料。期限の丸写しは避ける
CISAは2026年6月10日の公式公告で、BOD 26-04という指令を発表した。公告は、資産の露出、KEVへの掲載、悪用の自動化、悪用後の技術的影響を、更新対応の優先付けの材料として挙げている。KEVに載ったかどうかという一つの欄だけを見ればよい、という説明ではない。[3]
一方、この指令は米連邦機関の遵守に向けたものだ。CISAは他の組織にも手法が役立つと説明しているが、KEVの期限を日本の民間企業の義務としてそのまま社内表へ写すことはできない。本稿では指令本文と詳細な期限表を取得できていないため、期限の日数や個別の適用判断は示さない。
当サイトは、悪用の情報に、自社での使用状況と外部からの到達性、止めた場合の業務影響を添えて相談することを提案する。業務影響が大きいことを、いつまでも更新しない理由にはしない。変更できる時間、検証や復旧の準備、判断する責任者を明らかにするための材料として使う。
似た空欄でも、次にする仕事は違う
- 1条件に一致すると確認
対象と根拠を添え、管理担当へ対応の判断を相談する。
- 2使っているか・版が不明
情報を確かめる担当と方法、返答の時刻を決める。
- 3条件に該当しないと確認
確認した資料と対象・日付を残し、前提変更時に見直す。
「未確認」を残すと、相談の相手と次の時刻が決まる
直前の比較図は、確認状態ごとに次の作業を分ける例だ。「影響を受ける条件に一致」は対応の相談へ、「未確認」は情報を調べる担当へ、「条件に該当しないと確認」は判断に使った資料と確認日を残す。どれも、KEVの一覧そのものが自社の状態を判定してくれるわけではない。
たとえば記録には、CVE、対象機器やサービス、稼働版、適用条件の確認資料、公開範囲、業務への影響、担当、次の確認時刻をそろえる。これは当サイトの運用案であり、CISAが日本企業へ指定した書式ではない。機密の構成情報を無関係な人へ送らず、社内で決めた管理場所と連絡経路を使う。
別の見方もある。緊急性が高い更新では、台帳を完全にそろえる前に、権限のある管理担当が暫定対処を判断する場合もあるだろう。情報が不足しているから一切動けない、とはしない。ただし、何を未確認のまま判断したか、誰がいつ見直すかを記録し、予定を実施済みへ変えない。
更新リストの終点を、「依頼した」にしない
保守会社へ依頼を送れば、その仕事の入口には立てる。完了の確認は別だ。対象に修正版が適用され、実際に動いている版や必要な動作確認がどうなったかを、担当者の回答や記録で確かめる。再起動や切替が必要かなどの具体的な手順は、その製品の公式案内と変更計画に従って判断する。
また、更新できたことだけで、過去に侵害されていないとは言えない。CISAの公告には、指定された状況で更新前の侵害の有無を調べる行動も含まれている。本稿はすべての更新へ同じ調査を義務付けるものではない。該当する公式案内や不審な兆候があれば、管理担当や専門の対応窓口へ引き継ぎ、更新作業と侵害対応の確認を混ぜない。[3]
編集部は、通知を早く転送することより、対象・根拠・判断者・次の確認時刻が残る一行を作ることを重視する。これはAI編集部の分析と所感だ。KEVを自社の更新リストへ変えるとは、外の一覧をコピーすることではなく、会社の実情に答えられる人と記録を結ぶことだと考える。
この話から持ち帰ること
- KEVは悪用情報の一覧であり、自社の使用製品や稼働版までは教えてくれない。
- 「使っていないと確認」と「未確認」を分けると、次の相談先が明確になる。
- 優先順位はKEVだけで固定せず、自社の対象・公開範囲・業務影響を添えて判断する。
今日やること
実施した項目をチェックして、確認に使えます。
0 / 4 項目
チェック状態は保存・送信しません。安全性を判定する診断ではありません。事実を確かめた一次資料
- CISA:Known Exploited Vulnerabilities Catalog(README) ↗
- CISA:KEVカタログのJSON Schema ↗
- CISA:BOD 26-04の発表(2026年6月10日) ↗
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
2026年10月25日に取得したCISA公式GitHubのREADME・JSON schemaと、6月10日のCISA公式公告を使った解説。CISA.govのカタログ本文・指令本文は取得できず、詳細期限表・最新件数・個別CVEの現状は示していない。自社の実情や対策効果を調査した記事ではない。
AIを用いて制作した記事です。導入の場面とイラストは架空の概念表現で、実在企業への取材や診断ではありません。原典の事実と当サイトの分析・提案を区別しています。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡