狙われたのは別の組織、自社の時刻サーバーはなぜ関わった?
2014年のNTP反射・増幅に関する警告と観測をたどり、攻撃対象と応答に使われるサーバーを区別します。当時の条件と現在確認すべきことも分けて考えます。
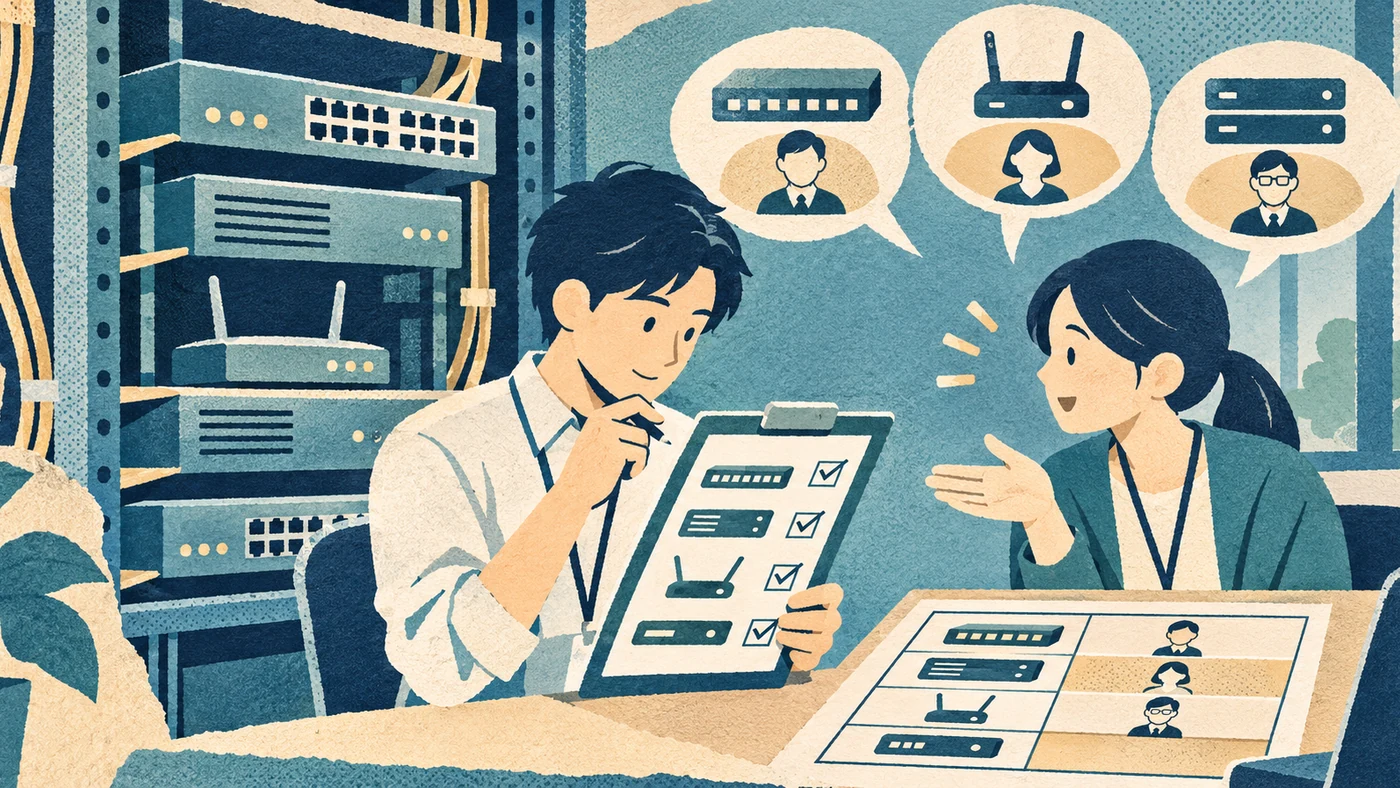
被害先とは別の場所にある機器 架空のケース
取引先の障害をきっかけに、自分たちが管理を委託している機器の一覧を見直す。時刻を合わせる仕組みは業務に必要だが、どの機器が外部からの問い合わせに応答するのだろう。これは考えるための架空の場面だ。
攻撃された組織と、その攻撃に応答を利用されたサーバーは同じとは限らない。2014年に公表された資料を手がかりに、その境界をたどってみたい。
2014年、時刻サーバーへの警告が出た
2014年1月15日、JPCERT/CCは機器の時刻を合わせる仕組みNTPの実装の一つ、NTP Projectのntpdの一部のバージョンにある「monlist」機能について、サービス運用妨害(DDoS)攻撃に利用されるおそれを知らせた。NTPによる通常の時刻同期とは別に、monlistはサーバーの状態を調べる管理機能だ。同センターは関連するインシデント報告を受け、運用する定点観測システムでもNTPサーバーを探すパケットの増加を確認したと記している。[1]
パケットとは、ネットワーク上の通信を分けて運ぶ単位のことだ。4月に公表された同センターの2014年1〜3月の観測報告では、国内のセンサー(観測用の装置)がmonlistを使う探索と思われるパケットを定期的に受け取ったと説明している。[2][4] これは観測設備で捉えた通信の分析であり、すべての通信を攻撃と断定した数でも、全世界の被害件数でもない。警告と観測の時点を分けて読むことが、現在の状況を推測しない第一歩になる。
警告と観測の時点
- 11月15日
JPCERT/CCがmonlistに関する警告を公表。
- 21〜3月
国内センサーで探索と思われるパケットを受信。
- 34月21日
同期間を含む定点観測レポートを公表。
誰を狙い、どこから応答が届くのか
NTPは時刻を合わせるために使われる通信の仕組みで、通常UDPを使用する。2014年の警告は、攻撃者が問い合わせの送信元欄に、被害先(攻撃対象)のIPアドレスを記入して偽装し、NTPサーバーに送る場合を説明している。アクセス制限が不十分なmonlistでは、小さな問い合わせに対して大きなデータを返すことがあり、サーバーは偽装された送信元のアドレス、つまり被害先へ応答する。[1][3]
ここには三つの立場がある。偽の送信元で問い合わせを送る攻撃者、応答を返すサーバー、そして応答を受ける被害先だ。大きな応答を被害先へ返すのはサーバーであり、サーバーの運用者が攻撃を指示したという意味ではない。また、送信元偽装が成立するかは通信経路やネットワーク側の条件にも左右される。UDPを使うすべての通信が同じように悪用されると考えるのは正確ではない。
反射・増幅に関わる三者
- 1攻撃者
問い合わせの送信元欄に被害先のIPアドレスを記入する。
- 2応答するサーバー
偽装された送信元へ大きな応答を返し得る。
- 3被害先(攻撃対象)
攻撃者の代わりに、サーバーからの応答を受け取る。
当時の対象版は、現在の全機器を示さない
JVNの記録は、NTP Projectが提供するNTPDの4.2.7p26より前のバージョンを対象に挙げ、monlistへのアクセスが適切に制限されていない場合に悪用され得ると説明する。[3] JPCERT/CCの当時の警告も、4.2.6.xの安定版が影響を受けるとし、開発版の適用や機能を無効にする回避策を当時の選択肢として示した。[1]
ただし、資料にある版番号や設定例を、そのまま今のすべての機器に当てはめてはいけない。使われている実装や配布元によって、機能の有無、設定、修正の提供方法は異なり得る。JVNにはベンダーごとの掲載日もあり、古い掲載を現在の製品の安全性の証明には使えない。[3] この記事では現行製品の版や設定を個別に確認していない。
当時の対象と現在の確認
- 12014年の資料
NTP Projectの特定バージョンとmonlistへのアクセス条件を記載。
- 2現在の環境
利用実装・版・公開範囲と提供元の現行情報を確認する。
自分たちの管理範囲へ、問いを持ち帰る
いま確認を始めるなら、まず時刻同期を提供するサーバーやネットワーク機器が管理対象にあるか、誰が設定と保守を担当しているかを把握する。自社で管理する部分と委託先に確認が必要な部分を分け、外部への提供が必要か、実際の公開範囲はどこかを担当者と確かめたい。不明な構成を、資料上の対象外だと決めてしまわないことも大切だ。
担当者には、機器と保守先、インターネットへの公開の要否と現状、利用製品・実装・版、メーカーや配布元の更新案内、変更前に見積もる業務への影響を確認する。JPCERT/CCは2014年当時、外部へのサービス提供が不要なら外部通信の制限も検討するよう案内した。[1] 実際の制限や更新は必要な時刻同期を損なう可能性があるため、構成と影響を把握する担当者が判断する。攻撃対象ではないから関係がないと結論する前に、応答を返す側としての役割も確かめたい。
この話から持ち帰ること
- 攻撃対象と応答に利用されるサーバーは異なる立場にある。
- 2014年のmonlistに関する対象条件を現在の全機器へ一般化しない。
- 時刻同期の管理者・公開範囲・製品情報を確かめてから対応を判断する。
この話から考えたいこと
- 管理するサーバーやネットワーク機器の時刻同期機能と担当者を確認する。
- 外部に時刻同期を提供する必要と実際の公開範囲を担当者と照合する。
- 使用製品・実装・版を確かめ、提供元の現在の情報へ戻る。
- 変更前に必要な時刻同期への影響と、委託先を含む判断者を確認する。
事実を確かめた一次資料
- JPCERT/CC: ntpd の monlist 機能を使った DDoS 攻撃に関する注意喚起 ↗
- JPCERT/CC: インターネット定点観測レポート(2014年1~3月) ↗
- JVNVU#96176042: NTP が DDoS 攻撃の踏み台として使用される問題 ↗
- JPCERT/CC 活動概要(2014年4月1日~6月30日) ↗
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
JPCERT/CCの2014年1月15日の警告、同年1〜3月の観測を扱う4月21日の報告、JVNの2014年公開・2021年最終更新の記録を2026年11月10日と11日に取得した保存版に基づく。4資料は完全に独立した4機関ではない。現行製品の版・設定、個別の被害、現在の攻撃頻度は確認していない。
AIを用いて制作した記事です。導入は説明のための架空の場面です。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡