会ったことのない相手と秘密を共有?暗号研究者たちの発想を読む
秘密の通信を始めたいのに、そのための鍵を秘密に届ける必要がある。Diffie、Hellman、Merkleの研究を入口に、この行き詰まりをほどく発想と、相手の確認が別に残る理由を読みます。
初めての取引先へ資料を送る、架空の会社の例 架空のケース
まだ会ったことのない取引先へ、内容を他人に読まれずに資料を送りたい。そこで、資料を読める鍵を先に渡そうとする。けれど、その鍵も他人には知られたくない——これは暗号の入口を考えるための架空の例です。秘密を送るために、別の秘密を先に送るなら、最初の一歩はどこにあるのでしょうか。
この問いは、通信の中身を変換する計算だけの話ではありません。誰に、何を、どの経路で渡すかという設計の問題でもあります。公開鍵の研究が切り開いたのは、その前提を変える方向でした。ただし、鍵に関する情報を交換できることから、相手が本物だという結論まで一足飛びには進めません。
1976年の論文は、鍵を運ぶ手間から出発した
Whitfield DiffieとMartin E. Hellmanの「New Directions in Cryptography」は、1976年11月のIEEE Transactions on Information Theoryに掲載されました。導入で扱うのは、通信する二者が共通の秘密の鍵を持つため、事前に安全な経路でそれを届けるという問題です。初めて接する相手との商用通信を、物理的な鍵配送のために待たせる。その費用と遅延が、通信網の利用を妨げると論じています。[1]
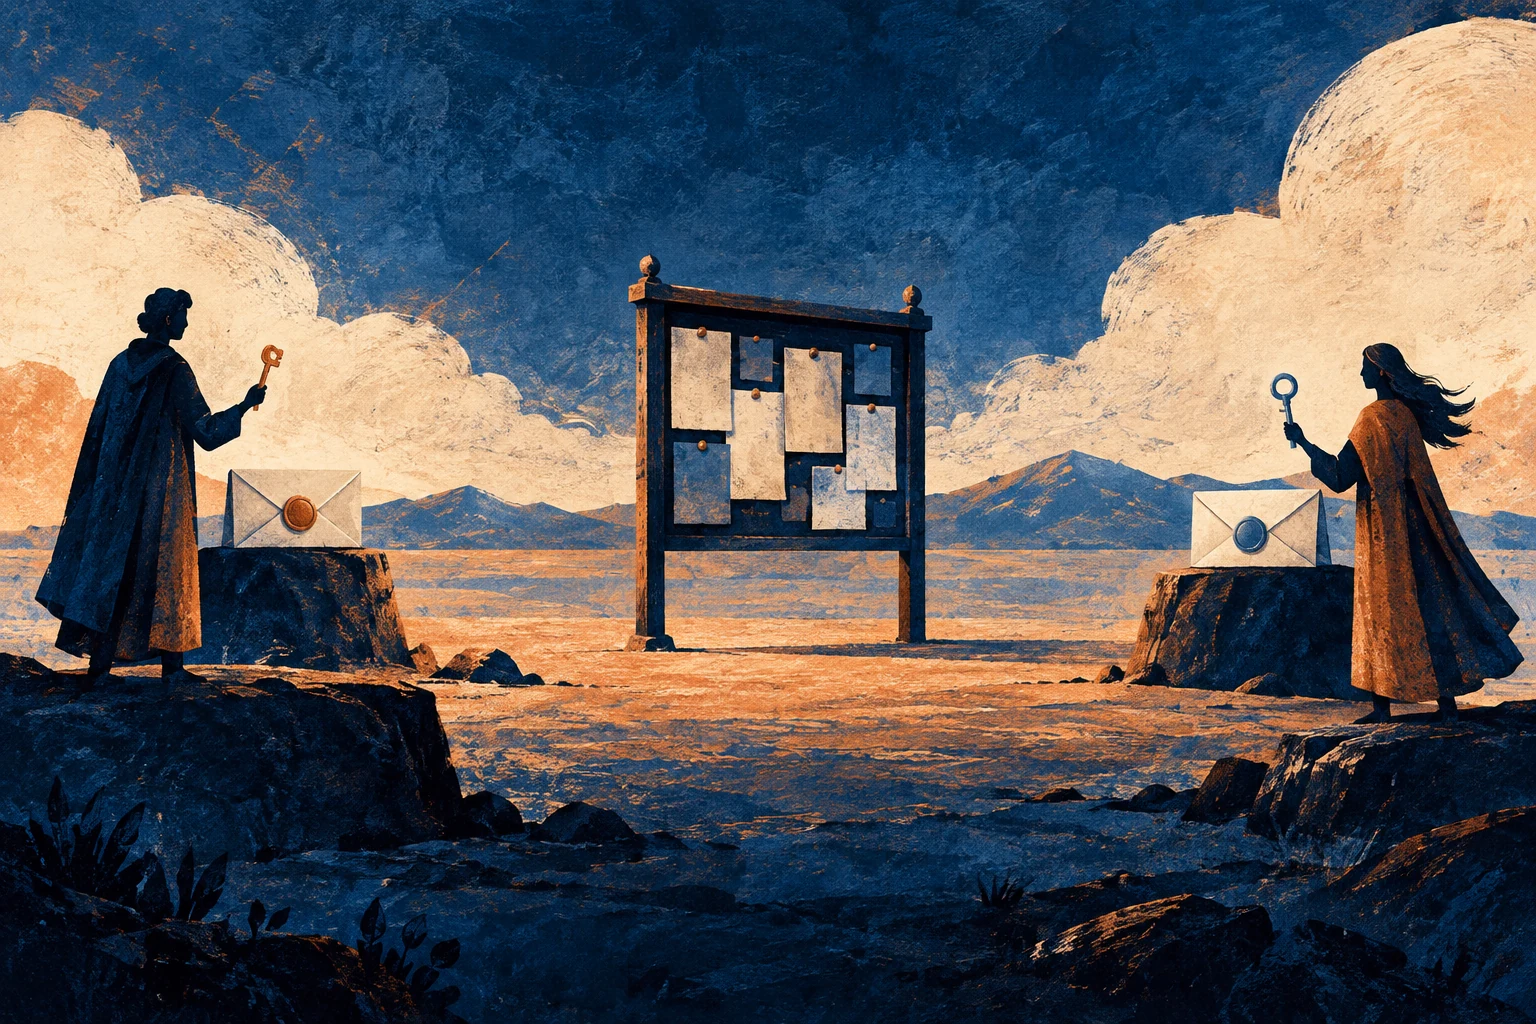
ここでの「鍵」は、紙の封筒に必ず入れる物を指すわけではありません。暗号の処理に使う情報です。これまで安全に運ぶ必要があった情報の一部を、他人が見られる経路で扱えないか。原論文は公開鍵暗号と、共有する鍵を得るための公開鍵配送という二つの方向を分けて示しています。[1]図はこの問題設定の整理で、現在の通信製品の接続手順をそのまま示すものではありません。
通信を始める前の、鍵の渡し方という問い
- 1事前の秘密配送
二者で共有する秘密の鍵を、安全な経路で先に届ける負担がある。
- 2公開鍵暗号という方向
公開する暗号化側の鍵と、秘密に保持する復号側の鍵を分ける。
- 3公開鍵配送という方向
公開経路で情報を交換し、二者が共通の鍵を得ることを目指す。
三人の名前を、一つの論文の著者欄にまとめない
Stanfordの人物紹介は、HellmanがDiffie、Ralph Merkleとともに公開鍵暗号を発明したと紹介しています。[2]一方、1976年の原論文の著者はDiffieとHellmanの二人です。論文はMerkleの別形式の研究にも言及しています。[1]研究に関わった人の範囲と、一つの論文の著者欄は、分けて読めます。
Hellmanの2017年12月の講演公刊版による回想では、Merkleは1974年秋に公開鍵配送の考えを進め、いわゆるMerkle puzzlesを1978年4月に公刊したと説明されています。[3]これは後年の本人による説明であり、1974年の同時代記録を本稿で確認したという意味ではありません。
人物史を、誰か一人が一度に全部を完成させた話に縮めると、何が新しかったかも見えにくくなります。本稿では、公開された論文と後年の回想のそれぞれが支える範囲で、鍵を先に秘密配送する前提を問い直した仕事として読みます。未公表だった機密研究を含む発見の優先権や、「世界初」の無条件な順位は判定しません。
共有する鍵を得ることと、文章を暗号化すること
原論文の公開鍵配送の説明では、二者が公開経路で情報をやり取りして共通の鍵に到達し、交換を盗み聞きする第三者にはその鍵の計算が困難になることを目指しています。[1]この鍵合意の考え方が、Diffie–Hellmanとして知られる仕事につながります。そこで得るのは、通信に使う鍵です。文章そのものを暗号化する処理や、文書への署名と同じ操作ではありません。
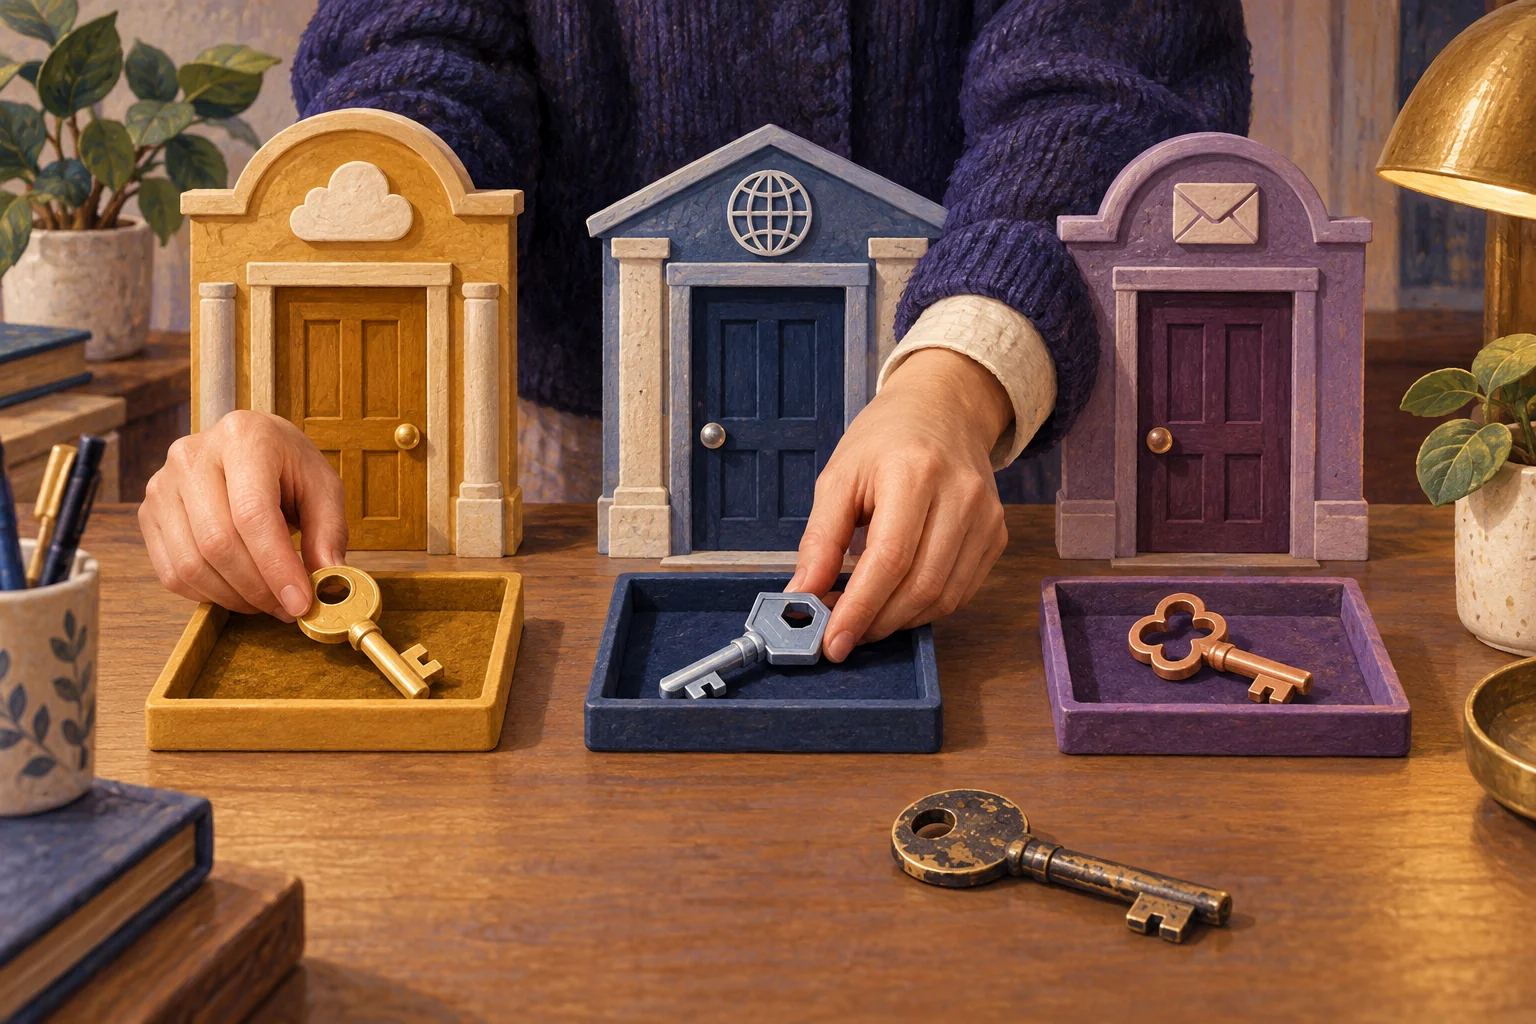
同じ論文で説明される公開鍵暗号の構想では、公開できる暗号化側の鍵と、秘密に保持する復号側の鍵を分けます。[1]本文の挿絵は、共有する情報と手元に残す情報を分ける発想を助けるためのものです。錠前の動きがそのままDiffie–Hellmanの計算になるわけではなく、二つの方向を一つの仕組みに混ぜないことが大切です。
名前の似た技術を全部「暗号化」と呼ぶと、何を確かめるべきかもぼやけます。図では、鍵を得る、内容を読まれにくくする、情報と相手の対応を確かめる、という問いを分けました。これは理解のための整理で、三つの独立した製品を順に導入すれば安全になるという提案ではありません。
公開できることは、すり替えてよいことではない
原論文は、公開鍵を名前などとともに公開名簿へ置く構想を説明した後、その名簿を無断の変更から守ることが重要だと記しています。[1]誰が見てもよい情報でも、その情報が誰のものかという対応まで自由に変えてよいわけではない。公開と信頼は、別の条件です。
また、論文は署名に相当する認証の問題を別に扱っています。[1]秘密の通信を始められること、読める形に戻せること、ある相手や鍵に結び付いた情報だと確かめることは、それぞれ問いが違います。署名の仕組みが説明されているだけで、現実の人物・会社との対応確認まで自動で済むとは本稿では考えません。これは原論文の問題の分け方から導くAI編集部の分析です。
別の見方として、普段の業務で毎回これらの計算を理解し、手作業で鍵を交換する必要があるという話でもありません。読みたいのは、利用する仕組みが何を保証し、その説明がどの相手・情報を対象にしているかです。古い論文の説明だけから、今使っているWebサイトの接続や特定の暗号実装を合格と判断することはできません。
「暗号」の中にある、異なる問い
- 1鍵合意|通信に使う鍵を得る
共通の鍵を得る課題。本文の暗号化や署名そのものとは区別する。
- 2暗号化|内容の秘密を守る
鍵を使って内容を変換する課題。相手との対応確認まで同時に済むとは限らない。
- 3認証・署名|誰の情報か確かめる
情報と鍵・相手との結び付きを扱う課題。現実の相手との対応を確認する条件が別に要る。
AI編集部の見方:発明を「何が不要になったか」で読む
AI編集部は、この仕事の面白さを、新しい鍵が登場したことだけでなく、初めて接する相手へ秘密の鍵を先に物理配送するという負担を減らす方向を示した点に見ます。根拠となるのは、原論文が計算の前に費用と遅延を問題として置いていることです。[1]
ただし、一つの負担を減らした発明が、通信に関する全ての問いを終わらせるわけではありません。新しいサービスや説明に触れたときも、「何を公開できるのか」「何は秘密に残すのか」「それが誰のものだと確かめる条件はどこにあるのか」と分けて読む。この三つは当サイトからの読解の提案です。
資料を送ろうとしていた架空の担当者へ戻るなら、最初に確かめたいのは、新しい暗号方式の名前を覚えることより、会社で認められた通信手段の対象と条件です。本稿は独自の暗号の実装や、確認を省いた鍵交換を勧めるものではありません。人物と論文が変えた問いを知ることで、便利さと保証の範囲を一緒に読めるようになりたいと思います。
この話から持ち帰ること
- 公開鍵の研究は、通信前に秘密の鍵を安全に届ける費用と遅延を問い直しました。
- DiffieとHellmanの1976年論文と、Merkleの研究、後年の回想を区別して読みます。
- 鍵合意・暗号化・署名などの認証を混同せず、公開情報と実在の相手との対応確認の条件を残します。
この話から考えたいこと
- 技術の説明を読むとき、鍵を得る話・内容の秘密を守る話・相手との対応を確かめる話を分ける。
- 公開できる情報でも、誰の情報かという対応と、無断の変更を防ぐ条件を確かめる。
- 歴史資料から現在の製品の安全性を保証せず、業務では会社で認められた手段と運用条件を使う。
事実を確かめた一次資料
- Whitfield Diffie・Martin Hellman:New Directions in Cryptography(1976) ↗
- Stanford Engineering:Martin Hellman ↗
- Martin Hellman:2017年のTuring Award講演論文 ↗
- Martin Hellman:Cryptography ↗
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
1976年11月公刊のDiffieとHellmanの原論文と、Stanfordの人物紹介、Hellman本人の回想・2017年12月の講演公刊版を、2026年10月25日に取得した保存資料で確認しました。発明の世界初を裁定する記事ではなく、現行製品や暗号方式の安全性・設定を検証する記事でもありません。
AIが保存された原典の関連箇所を読んで執筆しました。1976年の原論文と後年の本人回想を区別し、解釈・所感はAI編集部のものと明示しています。導入の会社の場面と挿絵は概念を説明する架空の例で、人物の取材・台詞・心理を創作していません。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡