事務用システムが攻撃されたら設備は?米パイプラインの教訓
事務系への攻撃と、設備側への影響の有無は別の問いです。2021年の公表資料を手がかりに、確認範囲と予防的な分離、平時に備えることを分けて考えます。
設備に異常が見えないとき 架空のケース
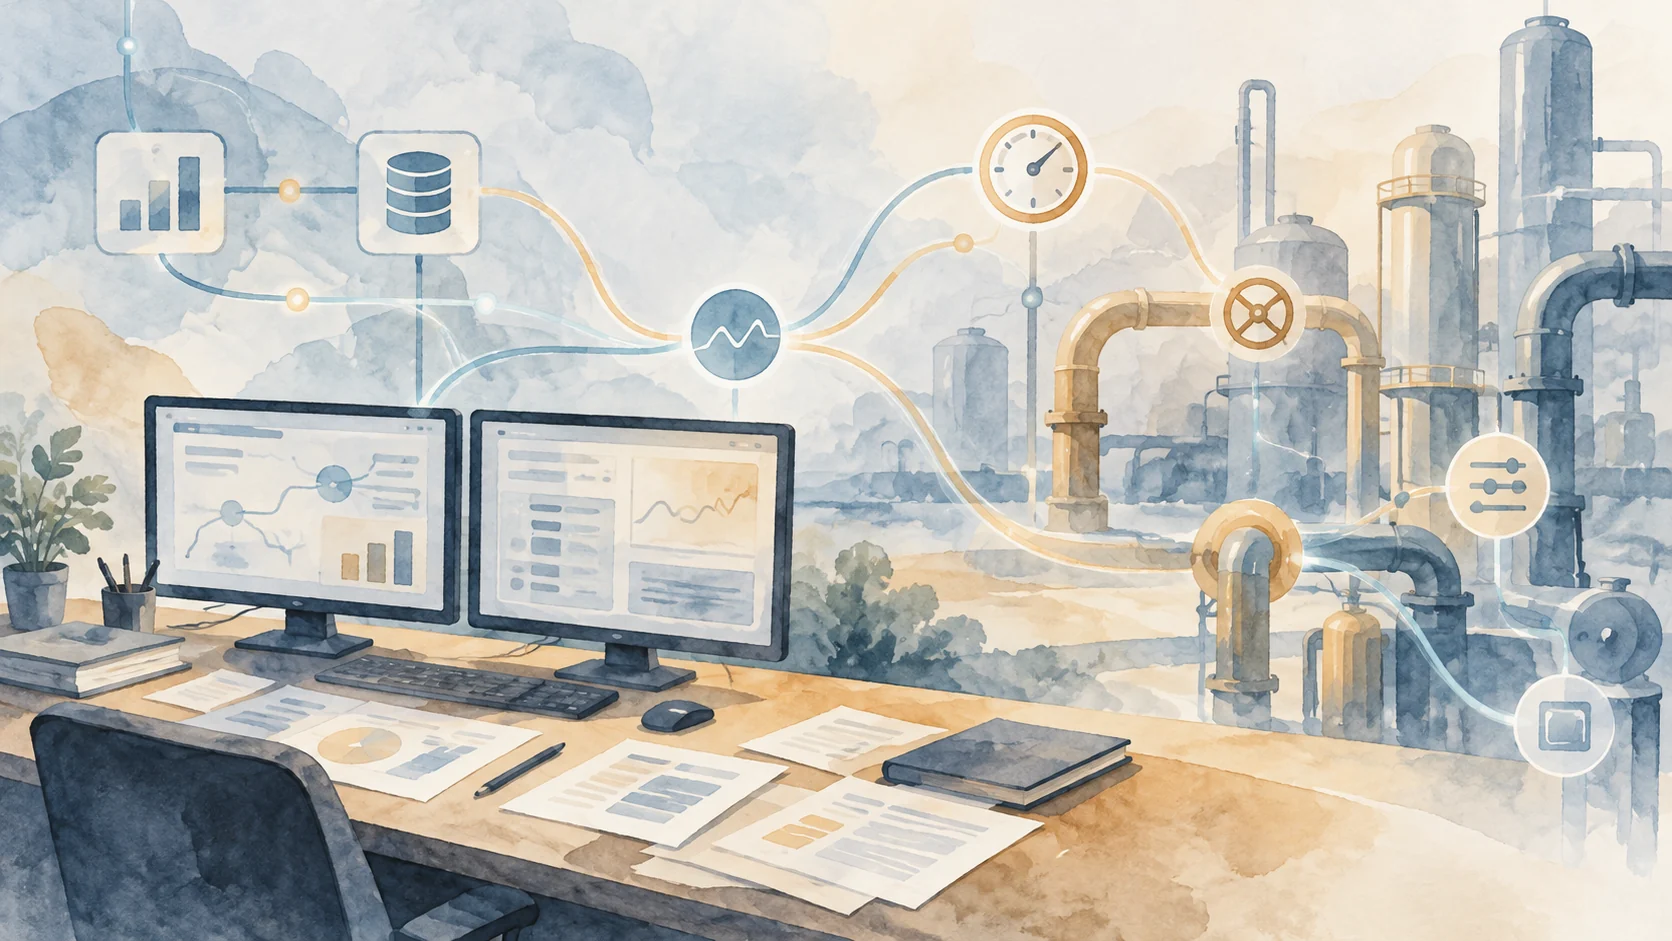
事務用のシステムで異常が見つかった。設備を監視する画面は動いているが、事務側との間には情報を渡す経路もある。設備を止めるべきか、そのまま運転できるのか。これは説明のための架空の場面だ。
安全に関わる答えを、事務側の担当者だけで決めることはできない。米国のパイプライン事業者に対する2021年の攻撃を材料に、何が確認され、何を今後に備える問いとして残せるかを考えよう。
攻撃の対象と、見えていなかった影響を分ける
2021年5月11日のCISA・FBI共同勧告は、パイプライン事業者の情報技術(IT)ネットワークがDarkSideランサムウェアの攻撃を受けたと説明した。一方、その時点では、設備の運転に関わる運用技術(OT)ネットワークがランサムウェアの直接的な影響を受けた兆候はなかったとしている。[1]
同勧告によると、事業者はOTシステムの安全を確保するため、一部のOTシステムを予防的に切り離した。当時、攻撃者がOTへ横移動した兆候もないと記されている。[1] 「兆候がない」は、その時点の確認結果だ。OTへの侵入が絶対になかったという証明や、後日の調査結果として読み替えることはできない。
2021年の公表時点で分けて読む
- 1IT
ランサムウェアによる攻撃を受けた。
- 2OTへの影響
直接影響と横移動の兆候は当時確認されなかった。
- 3一部OTの分離
安全確保のため予防的に切り離した。
安全のための分離と、侵害の確認は別の判断
共同勧告から分かるのは、ITへの攻撃、一部OTの予防的な切り離し、当時確認されなかったOTへの直接影響と横移動だ。どの設備をどの順序で切り離したか、現場の個々の判断過程や、後日確定した影響範囲は今回確認していない。停止や再開の時刻も、この説明から補わない。
この区別は、設備側に異常が見えないときの話し合いにも役立つ。被害の有無を調べることと、安全を守るために一時的な対策を検討することは、同じ問いではない。分離そのものがすべての現場で安全とは限らず、設備の専門家による判断が必要だ。
ITとOTは、どこで頼り合っているか
ITは事務処理や情報管理、OTは物理的な設備の監視や制御に使われる。現実の構成は組織ごとに異なるが、担当者は設備そのものだけでなく、監視に使う画面、保守のための接続、連絡先や記録など、運転を支える周辺の仕組みも一緒に確認したい。
例えば、事務側のシステムが使えないとき、設備側の担当者へどう連絡し、必要な記録に誰がアクセスできるか。図は考えるための一般的な関係であり、この事業者の実ネットワーク構成を示すものではない。
事務と設備の間で確かめること
- 1事務側
異常の範囲と使えない情報を確認する。
- 2連絡・情報
担当者間の連絡と必要な記録を確かめる。
- 3設備側
監視・制御と保守接続への影響を確かめる。
手動制御と停止を、非常時の前に試す
CISAとFBIは重要インフラの運営者に対し、ITとOTの堅牢なネットワーク分割、手動制御の定期的な試験、バックアップの実施・定期試験・ネットワークからの隔離を推奨した。[1] これは広く運営者へ向けた備えの助言であり、事件の事業者が当時それぞれを実施していたという記録ではない。
手動制御が可能かどうかは、機器の状態だけで決まらない。訓練された担当者の有無、手順書の場所、運転に必要な条件や監視方法も関係する。実際に試す範囲や停止・再開の条件は、設備の安全手順と専門担当の判断に従って決める。
安全な判断の準備
- 1誰が判断
設備と業務それぞれの責任者を確認する。
- 2手動制御
条件と担当者を確認し、定期的な試験を検討する。
- 3計画の検証
分離・停止・再開の条件を専門担当と確認する。
AI編集部の見方:『止めるか』の前に、誰が何を知るか
編集部は、非常時の判断を一つのスイッチに押し込めず、確認する人と情報を先に決めておくことが重要だと考える。事務側で何が起きたか、設備側は何を観測できるか、どの関係者が安全な停止や代替運転を判断するか。これらを分けることで、確認できないことも共有しやすくなる。
別の見方として、分離や停止にも業務や安全への影響がある。現場の条件を知らないまま一律の手順を示すことはできない。保守事業者や設備の責任者と平時から依存関係を洗い出し、緊急計画を検証することを出発点にしたい。
この話から持ち帰ること
- 2021年5月11日時点ではITへの攻撃が確認され、一部OTが予防的に分離された。
- 当時OTへの直接影響や横移動の兆候がないことは、絶対に影響がなかった証明ではない。
- 分離・代替運転・再開の判断は設備ごとの安全条件と責任者を踏まえる。
この話から考えたいこと
- 事務と設備の依存関係を担当者と洗い出す。
- 非常時の連絡手段と必要な記録の所在を確かめる。
- 設備の停止・手動制御・再開を判断する責任者と条件を確認する。
- 手動制御とバックアップを安全な手順で定期的に試す計画を検討する。
事実を確かめた一次資料
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
2021年5月11日のCISA・FBI共同勧告AA21-131Aを2026年11月2日に保存した版に基づく。資料には5月19日の追記も含まれるが、本文は公表時点の記述を扱う。事業者の元声明、後日の確定影響、停止・再開時刻、個別設備の安全性は確認していない。
AIを用いて制作した記事です。導入とイラストは説明のための架空の場面です。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡