Outlookの警告を回避する脆弱性、受信者と管理担当者は何を確かめる?
JPCERT/CCの2026年11月の注意喚起をもとに、細工されたメッセージファイルを開く場合のリスクと、利用者・管理担当者の確認を整理します。
公式告知 2026-11-11 / 情報確認 2026-11-12
開く前に、いつもの確認経路へ 架空のケース
取引先の名前を名乗る相手から、Outlookで開くメッセージファイルが届いた。依頼の内容は急ぎに見えるが、受け取る予定はなかった。これは判断を考えるための架空の場面だ。見慣れた業務の名前でも、開く前に送付元と用件を別の連絡手段で確かめたい。
JPCERT/CCは2026年11月11日、Microsoft製品の更新に関する注意喚起の中で、Outlookの脆弱性CVE-2026-124194について説明した。細工されたメッセージファイルをOutlookで開くと、通常表示される警告が出ないまま攻撃者のサーバーへ接続し、認証情報が漏れる可能性がある。[1]
何が起きる条件なのか
JPCERT/CCが説明するのは、細工されたメッセージファイルをOutlookで開く場合だ。[1] 警告が表示されないまま外部の攻撃者が管理するサーバーに接続し、認証情報が漏えいする可能性がある。警告画面が出なければ安全、と判断する材料にはできない。
一方、この説明から、すべての受信メールを見ただけで認証情報が漏れるとは言えない。影響を受ける製品やバージョンは利用環境によって異なるため、Microsoftの個別案内で確認する必要がある。自分の環境が必ず対象だとも、対象外だとも決めつけず、担当者が公式情報を確かめる必要がある。
注意喚起が説明する条件
- 1細工されたファイル
攻撃用に細工されたメッセージファイルが用意される。
- 2Outlookで開く
影響を受けるバージョンのOutlookで、そのファイルを開く場合。
- 3警告を回避
通常表示される警告が出ないまま接続する可能性。
- 4情報漏えい
攻撃者の管理するサーバーへの接続により認証情報が漏れる可能性。
受信者は、依頼とファイルを分けて確かめる
見覚えのないファイルや、予定していなかった送付依頼なら、すぐに開かず、組織の情報システム担当など決められた窓口へ相談する。送り主への確認が必要な場合は、届いた連絡に書かれた番号やリンクをそのまま使うのではなく、普段使っている連絡先を自分で調べて確認する。これは今回の脆弱性に限らない一般的な業務上の注意だ。
確認するときは、受信した日時、表示された差出人、依頼の内容、すでにファイルを開いたかを、分かる範囲で担当者へ伝える。記憶が曖昧な部分は推測で埋めない。受信者自身が不審なファイルを何度も開き直して動作を試す必要はない。
受信者と管理担当者の確認
- 1受信者
不用意に開かず、既知の連絡手段と組織の窓口で確かめる。
- 2管理担当者
相談内容と端末の状況を受け、公式情報と組織の手順を確認する。
開いた場合は、状況を共有して指示を受ける
もし不審なメッセージファイルを開いた場合、警告が出なかったことだけで問題なしとは判断せず、組織の定める連絡先に速やかに相談する。警告の有無、開いた時刻、ファイルの入手経路などは、分かる範囲で記録して伝える。業務端末の調査やその後の対応は、担当者の手順に従おう。
JPCERT/CCは、この脆弱性が悪用されているとMicrosoftが公表したと伝えている。[1] ただし、不審なファイルを開いたすべての人が被害に遭ったと断定するものではない。逆に、何も起きていないと自己判断することも避け、組織が状況に応じて確認できるよう情報を渡す。
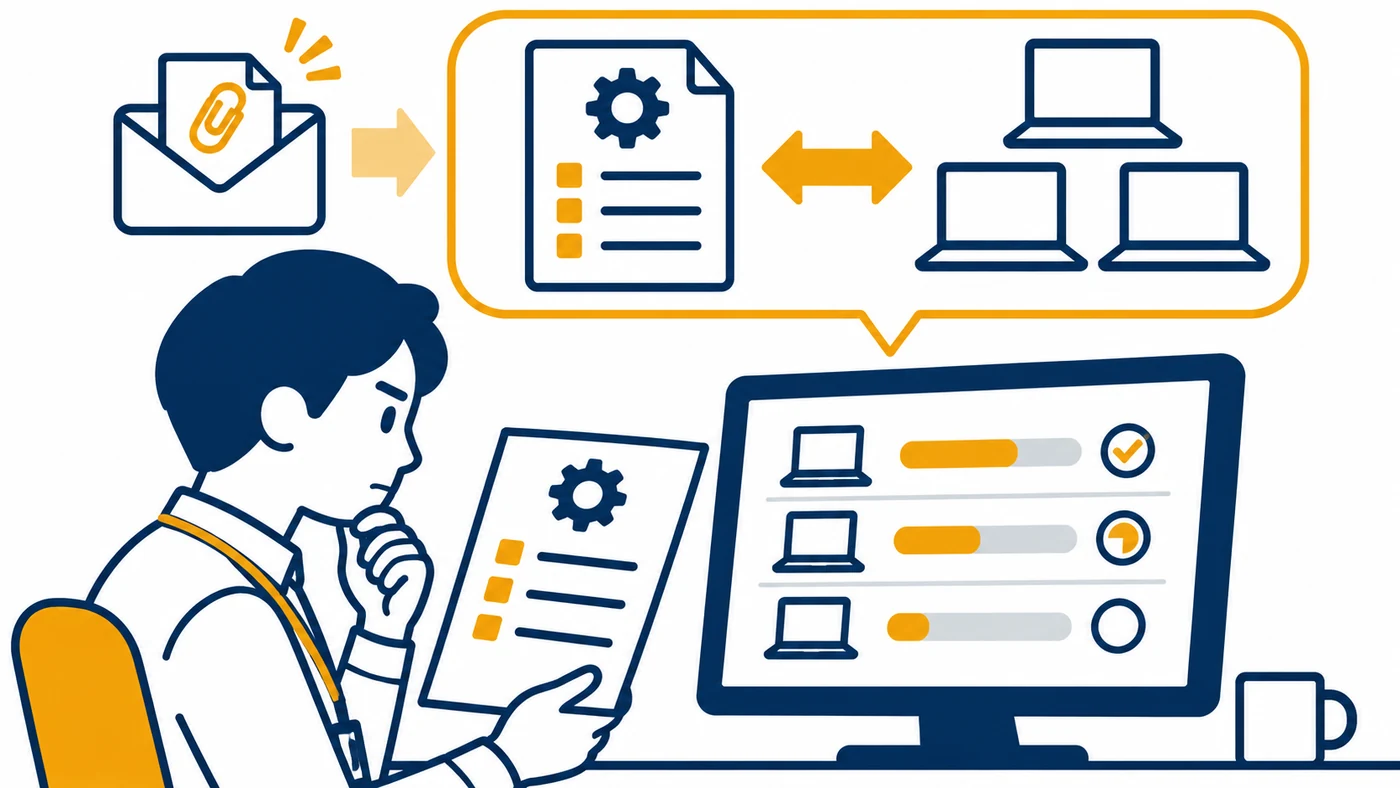
管理担当者は、対象と更新状況を公式情報で確認
JPCERT/CCは、Microsoft UpdateやWindows Updateなどを用いてセキュリティ更新プログラムを適用するよう案内している。[1] 管理担当者は、Microsoftの最新の更新案内で利用中の製品と環境が対象か、適用すべき更新は何かを確認し、組織の手順に沿って展開状況を確かめる。
対象製品や修正版を一律には判断せず、JPCERT/CCの注意喚起[1]にある「Microsoft Outlook のなりすましの脆弱性」のリンクから、Microsoftの個別案内を確認しよう。案内先は https://msrc.microsoft.com/update-guide/vulnerability/CVE-2026-124194 だ。自動更新の設定がある場合も、それだけで全端末の導入完了とは限らない。管理下の端末で実際の適用状況と、未適用が見つかった場合の対応を確認する。
更新を確認する順番
- 1対象
利用中の製品・環境が公式の対象に含まれるか。
- 2適用
組織が定めた手順で必要な更新を展開する。
- 3再確認
管理下の端末の適用状況を確認する。
この話から持ち帰ること
- 警告が出ないことだけでファイルの安全性を判断しない。
- 不審なファイルは開く前に別の経路で確かめ、開いた場合も組織の窓口へ相談する。
- 更新対象と適用状況は利用環境ごとに提供元の最新案内で確認する。
この話から考えたいこと
- 予定のないメッセージファイルは不用意に開かず組織の窓口に相談する。
- 送付元の確認は届いたリンクでなく自分で調べた連絡先を使う。
- 開いた場合は分かる範囲の日時と状況を担当者に伝える。
- 担当者はMicrosoftの最新情報で対象環境と更新の適用状況を確認する。
事実を確かめた一次資料
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
JPCERT/CCが2026年11月11日に掲載したMicrosoft更新プログラムに関する注意喚起を基にする。Outlookの細工されたメッセージファイルを開く条件下の可能性と、一般的な組織の確認行動を区別した。対象製品や修正版はMicrosoftの個別案内で確認する。
AIを用いて制作した記事です。導入は判断を考えるための架空の場面です。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡