サーバーは修正済み。鍵と証明書は?2014年の注意喚起を読む
2014年のJPCERT/CCの注意喚起をたどり、ソフトウェアの修正と、漏えいしている可能性のある秘密鍵・証明書への対処を分けて考えます。
「修正済み」の先に残った問い 架空のケース
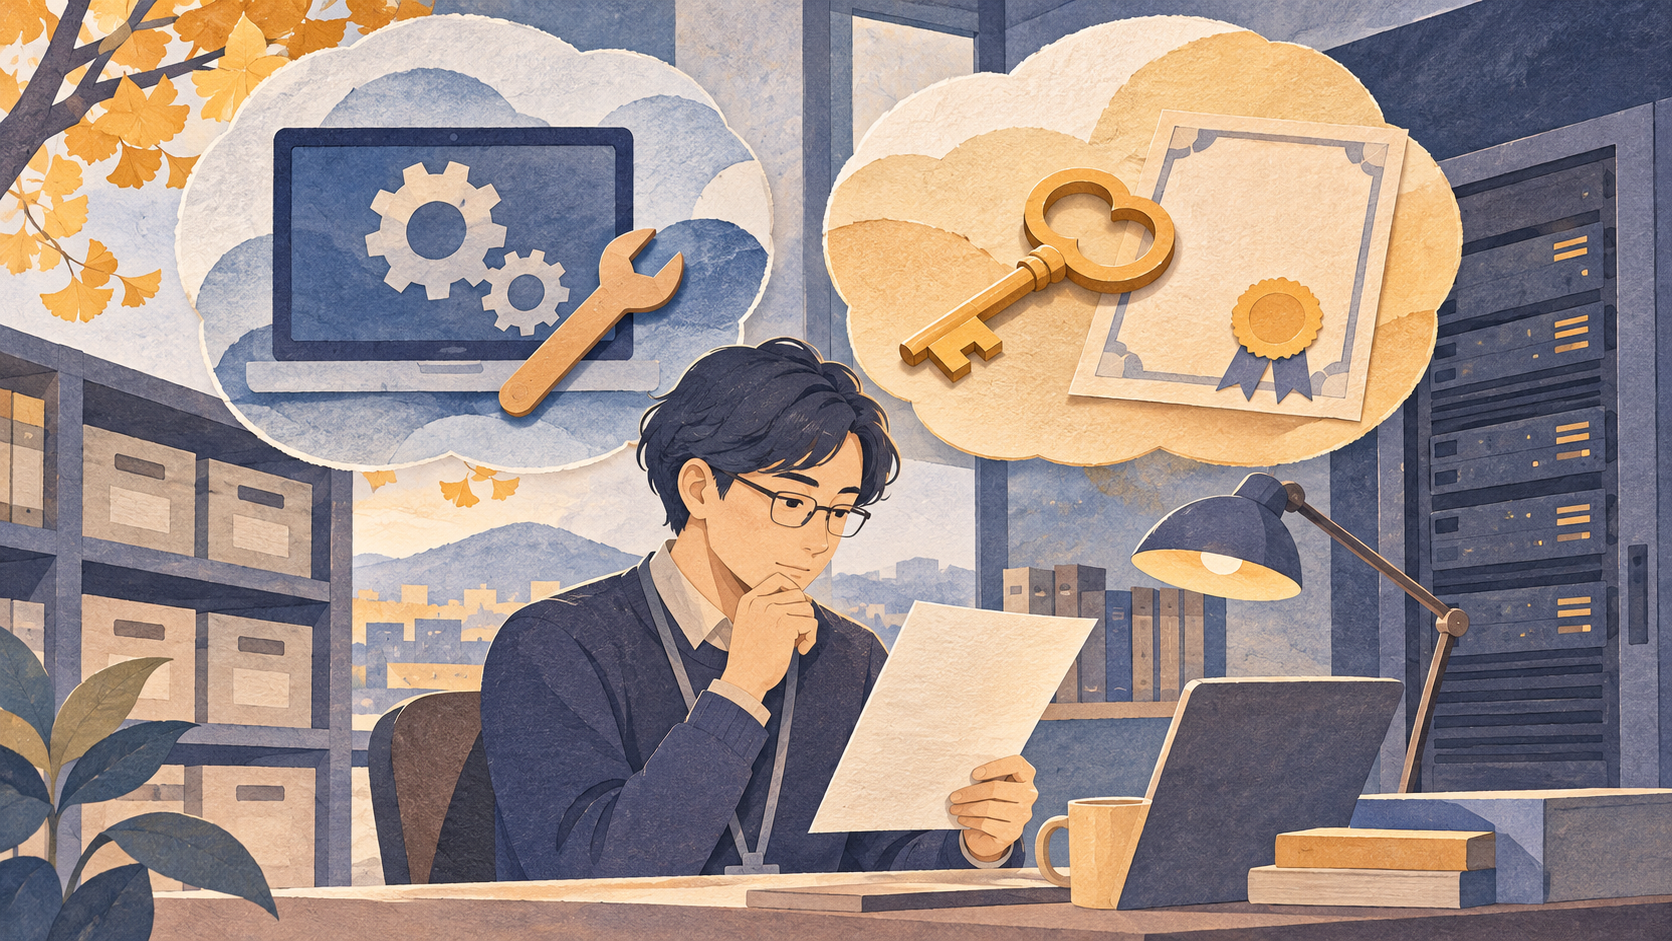
サーバー保守の引継ぎ資料に「Heartbleed対応済み」とだけ書かれていた。ソフトウェアを修正したという意味だろうか。それとも、鍵や証明書まで確認したという意味だろうか。これは記録の読み方を考えるための架空の場面です。
Heartbleedをめぐる2014年の注意喚起では、修正済みソフトウェアの適用に加え、重要な情報が既に漏えいしている可能性を考慮した対策も案内されました。[1] 修正したことと、過去に露出したかもしれない情報へ対処したことは、同じ確認ではありません。この記事は当時の資料を読む事件史で、現在の製品や証明書の操作手順ではありません。
2014年の注意喚起は何を対象にしたか
JPCERT/CCは2014年4月8日、OpenSSLのheartbeat拡張に情報漏えいの脆弱性があると注意喚起しました。遠隔の第三者が細工したパケットを送ると、システムのメモリ内の情報を閲覧し、秘密鍵などの重要な情報を取得する可能性がある、という内容です。[1]
当時の対象として挙げられたのはOpenSSL 1.0.1〜1.0.1fと1.0.2-beta〜1.0.2-beta1でした。4月11日の追記は、OpenSSLを組み込んだ製品やソフトウェアも影響を受ける可能性に触れ、開発元の情報を確認するよう求めています。[1] このバージョン一覧は2014年の記録であり、現在の環境を安全と判定する一覧には使えません。
「対応済み」を二つの問いへ
- 1ソフトウェア
影響を受ける対象と、修正の内容を確認する。
- 2保持していた情報
鍵・証明書などについて、当時の判断と対処を確認する。
ソフトウェアの修正と、情報の状態は別だった
同じ注意喚起は、十分なテストの上で修正済みバージョンを適用することを勧め、OpenSSL 1.0.1gを挙げています。[1] ここでいう修正は、脆弱性に対するソフトウェア側の対処です。今日使うべきバージョンを、この古い番号で指定しているわけではありません。
一方で、修正前のメモリから重要な情報が取得されていたかどうかは別の問いです。ソフトウェアを直しても、それだけで過去の情報露出の有無まで分かるわけではありません。ただし「取得する可能性がある」という説明を、対象システムのすべてで実際に秘密鍵が漏えいしたという意味に広げることもできません。[1]
4月11日の追記が、鍵と証明書へ話を広げた
JPCERT/CCは4月11日の更新で、該当バージョンを使うサーバーでは、秘密鍵やアカウント情報などが既に漏えいしている可能性があると追記しました。新しい秘密鍵の作成やサーバー証明書の再発行など、重要な情報の漏えい可能性を考慮した対策を勧めています。[1]
そのため、当時の対応を振り返る際には、「ソフトウェアを修正したか」と「鍵や証明書などについて何を判断し、対処したか」を分けて読みます。これは編集部が資料から整理した確認の観点です。漏えいの可能性、実際に確認された漏えい、その後の対処を一つの「対応済み」にまとめると、何が分かっているかを追いにくくなります。
注意喚起で広がった確認対象
- 14月8日
情報漏えいの脆弱性と対象、ソフトウェアの修正を案内。
- 24月11日
既に漏えいしている可能性を考慮し、新しい秘密鍵や証明書再発行などの対策を追記。
引継ぎでは、完了印より確認対象をそろえる
冒頭の架空の場面なら、まず保守担当者に、どの機器・ソフトウェアを対象とし、何を根拠に対応済みとしたのかを確認します。その上で、ソフトウェアへの対処と、当時使っていた重要情報への対処を別々に記録としてたどる、という読み方ができます。記録が見つからないことだけで、漏えいや未対応を決め付けないことも大切です。
実際の現行サービスに疑問がある場合は、自分で古い案内のコマンドやバージョン番号を当てはめず、組織の管理者・保守会社と対象を整理し、提供元や証明書発行元の最新案内で判断します。本稿では現在の証明書再発行や失効の個別手順は検証していません。
この事件から持ち帰りたい境界
Heartbleedの資料が示すのは、一つの脆弱性への対処にも、ソフトウェアと、そこに保持されていた情報という異なる確認対象があることです。修正の完了を、過去に露出したかもしれない情報の確認まで済んだ証拠として使わない。この境界は、担当者同士が「どこまで分かったか」を話す手掛かりになります。
歴史を読む際は、当時の注意喚起と現在の運用を混ぜず、可能性を確認済みの被害へ置き換えないようにします。
この話から持ち帰ること
- 2014年の注意喚起は、修正に加えて重要情報が既に漏えいしている可能性への対処も案内した。
- 修正済みの記録だけで、秘密鍵や証明書への対処まで済んだとは判断できない。
- 当時の対象一覧・修正バージョンは現在の安全判定や操作手順には使わない。
この話から考えたいこと
- ソフトウェアの修正と、重要情報への対処を分けて記録を読めるだろうか。
- 漏えいの可能性と、実際に確認された被害を混同していないだろうか。
- 古い対応履歴を、現在の製品や証明書の手順へそのまま当てはめていないだろうか。
事実を確かめた一次資料
架空の場面・当サイトの解説と、資料に記載された事実を区別しています。
JPCERT/CCの2014年4月8日公開・4月11日更新の注意喚起を基にした歴史の解説です。現在の対象製品の診断、実際の漏えい有無、証明書の個別操作を判定するものではありません。
AIを用いて制作した記事です。冒頭は記録の確認を考えるための架空の場面です。画像は確認対象を示す概念表現です。
この記事の制作・確認にはAIを使用しています。内容には誤りが含まれる可能性があります。AI利用・ご利用上の注意 / 訂正のご連絡